
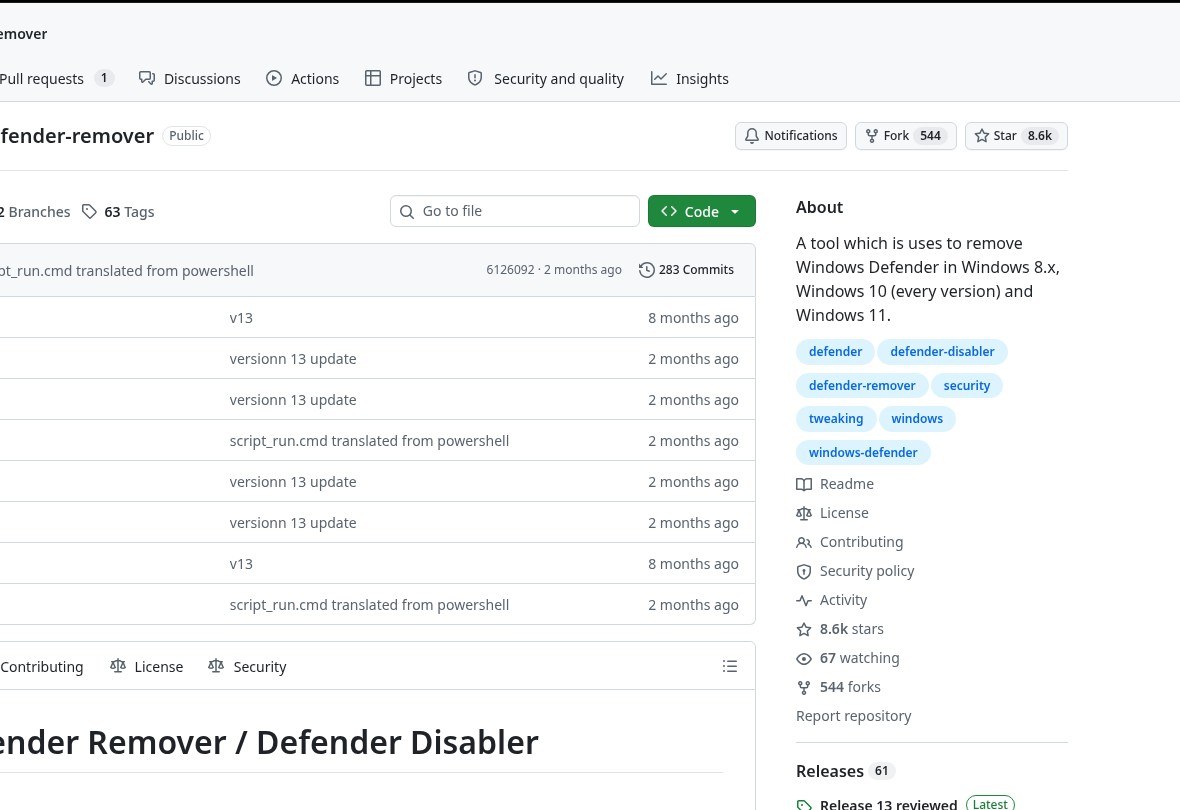
装机脚本跑到一半被 Windows Defender 拦下、第三方杀软和 Defender 互相打架、或者虚拟机里要做安全研究——有人会想把系统自带的 Defender 彻底拿掉。GitHub 上星数最高的这类工具,是罗马尼亚开发者 ionuttbara 维护的 windows-defender-remover(界面和发行包里常叫 Defender Remover / Defender Disabler)。写这篇时仓库约 8600 星、540 多个 Fork,最新正式版是 Release 13 reviewed(标签 release13-rev1,2026 年 8 月 24 日发布),授权是 CC BY-NC 4.0(署名-非商业性使用)。支持 Windows 8.x、Windows 10(各版本)和 Windows 11。资料查阅于 2026 年 10 月 21 日(北京时间)。
先说结论,也是全文最重要的一句话:这不是「关一下实时保护」那种温和操作,而是尽量从系统里拆掉 Defender 和一大串安全组件。作者明确说过没有可靠的一键还原,只有动手前建的系统还原点,或者重装 / 就地修复 Windows。日常上网的主力电脑、公司配发机、家里只有这一台 Windows 的机器,都不适合用它。更稳妥的做法往往是临时关掉实时保护和篡改防护,或者换一款可逆的禁用工具。本文根据官方 README、Release 说明和作者在 Issues 里的回复整理用法与风险;我们没有在任何实体机或主子的跳板机上运行这个脚本,配图来自官方仓库品牌图和 GitHub 页面截图。
一张表看懂 Defender Remover
| 问题 | 答案 |
|---|---|
| 它是什么? | 开源工具(发行包是管理员身份运行的 .exe,也可用源码里的批处理),用来移除 / 禁用 Windows Defender 及相关安全组件 |
| 能做什么? | 拆掉杀毒引擎、Windows 安全中心界面、SmartScreen、部分 VBS / 缓解措施等;Release 13 还加了 Verifier,用来查看脚本在本机的生效情况 |
| 支持哪些系统? | Windows 8.x、Windows 10(所有版本)、Windows 11;发行包覆盖 x86 / x64 / ARM64 |
| 要钱吗? | 免费;许可证是 Creative Commons BY-NC 4.0,非商业使用需署名,商业使用要另谈授权 |
| 要管理员权限吗? | 要。必须以管理员身份运行 |
| 能撤销吗? | 没有官方还原脚本。作者多次在 Issues 里写:只有事先建了系统还原点才能较稳妥地回去;否则常见出路是 Windows 就地修复升级或重装 |
| 最新版本 | Release 13 reviewed(Defender.Remover.13.exe),2026-08-24;仓库 10 月仍有页面活跃,主分支最近实质性推送约在 8 月 |
它到底会动哪些东西
官方 README 把改动分成两大块。下面按原文意思翻译整理,方便你对照自己要不要用。
安全组件(偏「系统加固」一侧)大致包括:
- Windows 安全中心相关服务(如
wscsvc、Sgrm 一类),以及跑 Windows 安全应用所需的支持 - 虚拟化相关:Hypervisor 启动(用来关掉基于虚拟化的安全性 VBS;如果你之后开 Hyper-V、WSL、WSA,系统仍可能再打开)
- LUA / 文件虚拟化与 UAC 相关改动(较老版本影响更大;从 v12.8.4 起,新装系统上默认 不再改 UAC 默认配置)
- Exploit Guard、SmartScreen、Pluton 相关支持
- 系统缓解措施(含部分 Spectre / Meltdown 缓解;作者写旧 Intel CPU 上可能因此拿到性能)
- 设置里的 Windows 安全相关分区、SecHealthUI(安全中心 UWP)
杀毒组件大致包括:
- Defender 定义更新列表、SpyNet 遥测
- 杀毒服务、过滤驱动和 rootkit 扫描驱动
- 计划任务、右键「使用 Microsoft Defender 扫描」一类关联
- 在安全中心里隐藏杀毒保护分区
也就是说:它冲着「让 Defender 很难再自己长回来」去设计,而不只是勾掉「实时保护」开关。作者在 Issues 里解释过:只停服务、只改注册表,重启后很容易被系统拉回来;所以项目选择更激进的移除与封锁路径——这也是它难还原的根本原因。
适合谁,不适合谁
相对说得通的场景(仍然要自担风险):
- 一次性的测试虚拟机、离线实验机、明确要做恶意样本分析的沙箱
- 已经安装并确认可用的第三方杀软,且你清楚双引擎冲突的代价,仍决定只留一家
- 完全离线、不碰陌生文件的专用机
不建议用的场景:
- 日常办公、网银、网购、带孩子作业的主力电脑
- 公司域控、Intune、被 IT 托管的电脑(多半违规,也容易和策略冲突)
- 只有一份重要数据、还没备份的机器
- 「只是想安静一点、少弹窗」——这种需求用 Win11Debloat 关广告、或临时关实时保护就够了,不必拆 Defender
想先给新系统减负、卸预装和关广告,请看站内的 Win11Debloat 教程,那是另一类、可逆性好得多的工具。
动手前必做:备份和还原点
官方 README 第一条就是:建议先创建系统还原点(如果你不确定自己在干什么,更要建)。作者在多个还原相关 Issue(例如 #154、#160)里直接写:
只有你事先建了系统还原点,才谈得上恢复;其余情况基本没有办法。他也不打算做「一键恢复 Defender」,因为可逆路径更容易被微软针对性修补,项目就做不下去了。
建议你在跑脚本之前自己完成这些:
- 打开系统保护(设置 → 系统 → 关于 → 系统保护),确认系统盘已开启,并手动创建还原点,备注写成「Defender Remover 之前」。
- 重要文件另存一份到移动硬盘或网盘,不要只靠还原点。
- 记清楚 Windows 版本和是否开通 WSL / Hyper-V / Android 子系统。脚本会动 VBS / Hypervisor;虚拟机相关功能可能受影响,之后再开这些功能时 VBS 也可能被系统重新打开。
- 若本机还开着篡改防护(Tamper Protection),部分环境下需要先在「Windows 安全中心 → 病毒和威胁防护 → 管理设置」里关掉,再运行脚本(官方 FAQ:装了 Windows Security Intelligence Update 时尤其如此)。
没有还原点就点「Y」开拆——后面社区里最常见的出路就是重装或就地修复,成本很高。
怎么下载和运行(按官方说明)
方法 1:发行包(官方主推)
- 打开 Releases,下载最新的
Defender.Remover.13.exe(Release 13 reviewed)。 - 核对哈希。官方在 Release 正文里给了 MD5 / SHA-1 / SHA-256 / SHA-512。写这篇时公开的 SHA-256 为:
64EA442286170F73A9083B52DED50A2EDF8B0F3708FDCBC8B5855C4183B2CE2F
(以你下载当天 Release 页面为准;下完务必自己再算一遍。) - 右键 → 以管理员身份运行,按窗口提示操作。
- 需要重启时再重启,让驱动和服务的改动落地。
自动化移除可以用参数(官方示例):
Defender.Remover.exe /r
方法 2:Git 克隆后跑脚本
git clone https://github.com/ionuttbara/windows-defender-remover.git
script/Script_Run.cmd
方法 3:下载 Source Code 压缩包
在 Releases 里选 Source Code (zip),解压后运行 Script_Run.bat。
关于杀软误报:官方 FAQ 写明,部分安全软件会把打包出来的 .exe 报成病毒,多半是打包方式触发的启发式误报。若你不信任 exe,就用 Git 或源码包跑批处理。即便如此,也不要从不相关的网盘、第三方「优化包」站点下载改过的版本。
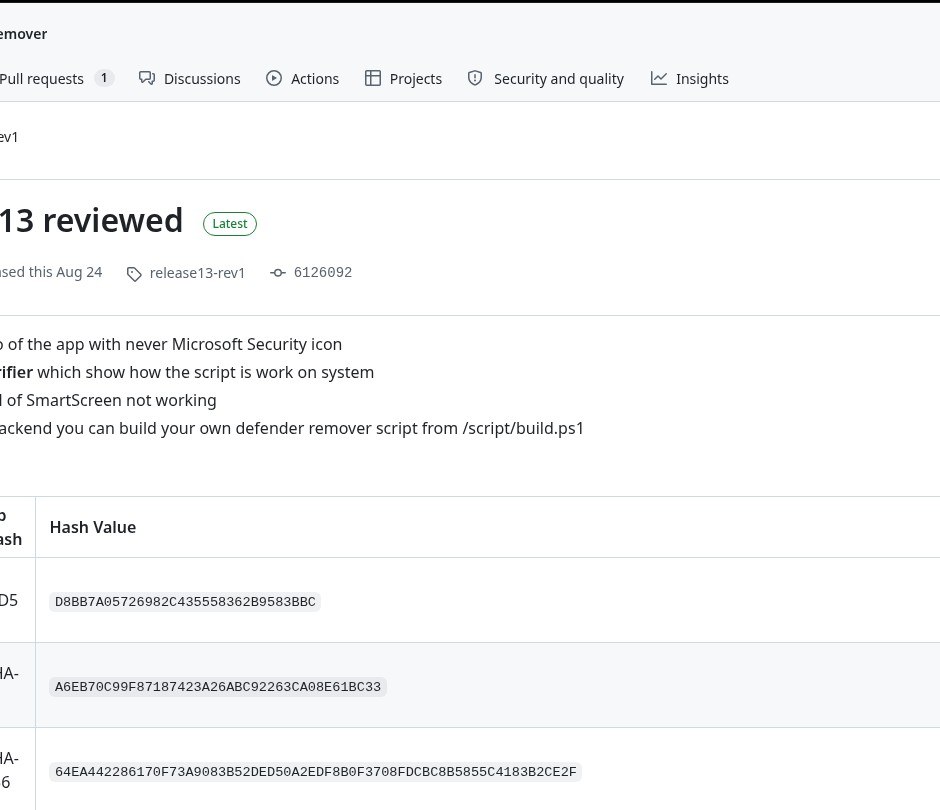
Release 13 值得知道的变化
根据 release13-rev1 说明:
- 换成了更新的 Microsoft Security 风格图标
- 增加 Verifier,用来查看脚本在系统上的工作情况
- 修复 SmartScreen 移除无效的问题
- 可用仓库里
/script/build.ps1自行构建移除脚本
更早的 v12.8.4 起,新装 Windows 上默认不再改 UAC 默认配置,兼容性和安全性都比早期「连带关掉 UAC」的版本好一些。选版本时尽量用最新正式版,不要捡几年前的分流包。
后悔了怎么尽量恢复
按作者态度和社区实践,从稳到险大致是:
-
系统还原(首选)
开机进「高级选项 → 系统还原」,选跑脚本之前那个还原点。文档和照片一般还在,但还原点之后装的软件、驱动、更新会丢。 -
Windows 更新 / 安全智能更新
少数环境里,后续更新会把部分组件补回来(官方也提到 Intelligence Update 会干扰脚本行为)。这不可预期,不能当成正式还原方案。 -
系统文件修复(可能无效)
有人尝试过管理员命令:
powershell

   sfc /scannow

   DISM /Online /Cleanup-Image /RestoreHealth
对「只伤到部分文件」的情况偶尔有用;组件被策略锁死或彻底拆掉时,常常修不回来。
- 就地修复升级或重装
用与当前版本匹配或更新的官方 Windows ISO 做「保留文件和应用」的修复安装,或干脆重装。作者和大量 Issue 结论都指向:没有还原点时,这是最靠谱的回头路。
没有「官方 Restore-Defender.cmd」。如果你需要随时开关,从一开始就不该用这个项目,而应看下一节的温和做法。
更温和的替代(需要可逆时优先考虑)
下面这些不是 Defender Remover 的官方模块,只是常见的、目标不同的选项,便于对照:
| 做法 | 特点 | 适合 |
|---|---|---|
| 设置里临时关闭「实时保护」「篡改防护」 | 系统自带,重启或一段时间后常会自己打开 | 装驱动、跑一次被误报的安装包 |
| 组策略 / 注册表暂时禁用实时保护 | 不删文件,可改回 | 短期测试 |
| 可逆禁用类开源工具(例如社区里的 Defender Control、仅改注册表的 Disable-Defender 脚本等) | 一般保留文件,附带 enable / restore | 仍想留后路的实验机 |
| Win11Debloat | 不移除 Defender,主要卸预装、关广告和遥测,带来注册表备份和还原 | 绝大多数装机场景 |
如果你的真实诉求是「少广告、少预装、任务栏干净」,请直接用 Win11Debloat,再配合 UniGetUI 装回常用软件 和 Windows 装机必装清单。只有在虚拟机 / 实验室里、并且你已经接受「可能要重装」时,再考虑 Defender Remover。
安全与合规提醒(请完整看完)
- 安全水位会明显下降。 没有 Defender 且没有替代杀软时,钓鱼附件、破解工具、恶意驱动都更容易落地。不要为了「跑某个来路不明的程序」去拆系统防护。
- Windows 更新可能部分恢复或反复拉组件。 官方 FAQ 也写了:打了 Security Intelligence Update 后脚本可能失效,需要关篡改防护再跑;反过来,更新也可能让你以为「已经拆干净」的东西又出现。
- 误报不等于安全。 exe 被报毒可以理解成启发式误报,也可以理解成「这类工具本身就和恶意软件用了相似的提权 / 删服务手法」。只从官方 GitHub 取文件,并核对哈希。
- 许可证是 CC BY-NC 4.0。 个人学习、非商业使用可以;拿去卖「优化系统」服务或打进商业镜像,先确认授权。
- 我们的实测边界: 本文核对了仓库描述、Release 13 资源与哈希、README 组件列表和作者关于还原的回复;没有在 Z840、TTT 跳板机或任何长期使用的 Windows 上执行移除。 若你要试,请自备快照虚拟机。
常见问题
和「关掉 Windows 安全中心通知」是一回事吗?
不是。关通知、关实时保护都还能再打开;Defender Remover 走的是移除引擎、界面和一批安全组件的路线。
拆完还能用 WSL / Hyper-V 吗?
可能受 VBS / Hypervisor 相关改动影响。官方也写了:一旦使用依赖虚拟化的功能,系统仍可能重新打开 VBS。需要虚拟机能力的机器,要特别谨慎。
为什么我不做还原功能?
这是作者的产品取舍,不是文档疏漏。他在 Issue 里写得很清楚:做成易还原,就更容易被微软堵死。所以这个工具的定位本来就是「拆掉」,不是「切换开关」。
能只删杀毒、保留安全中心吗?
作者提过想做「只动杀毒」的受限方案,但组件之间有依赖,并不简单。Release 13 仍是整包移除 / 禁用路线。有这种需求时,更应选可逆的禁用工具,而不是本项目。
项目信息
- 作者:ionuttbara(jbara2002)
- 授权:Creative Commons Attribution-NonCommercial 4.0(CC BY-NC 4.0)
- 版本:Release 13 reviewed(
release13-rev1,2026 年 8 月 24 日);文件Defender.Remover.13.exe - 环境:Windows 8.x / 10 / 11,管理员权限;发行包含多架构
- 热度:GitHub 约 8600 星、540+ Fork(2026 年 10 月 21 日)
- 仓库:github.com/ionuttbara/windows-defender-remover
- 发行页:Releases
装机减负请优先看 Win11Debloat;清理磁盘与卸载残留可以看 Mole Windows 版;需要制作安装 U 盘时见 Rufus 做 Windows 11 启动盘。


