
用 Claude Code、Codex、Cursor 写出一个能跑的网站或小程序越来越容易,但“能跑”和“安全”是两回事:登录能不能绕过、A 用户能不能看到 B 用户的数据、上传接口会不会被塞脚本……很多人上线前根本没人帮忙看。
Cloudflare 安全团队 6 月开源了一个现成的办法:security-audit 技能。装进编程 Agent 以后,对它说一句“security audit this codebase”,它会像一个小型安全团队一样,先摸清项目结构,再分头找漏洞,最后让另一批“没见过这些线索”的子 Agent 专门去推翻每一条发现,只把站得住的写进报告。这个技能就是 Cloudflare 内部漏洞挖掘系统的起点,后来那套系统扫了 Cloudflare 一百多个代码仓库,最终筛出 7245 条交给各团队修复的问题。
仓库 MIT 协议,目前约 3.4 万星,skills.sh 统计的安装量 4 万多次,今天又出现在 GitHub 趋势榜上。我们在 Linux 上实际装了一遍,跑了它自带的两套校验脚本测试,也把 Cloudflare 的两篇说明读完了。资料查阅与实测日期:2026-10-21。
先回答几个最关心的问题
它是扫描器吗?不是。它没有自己的扫描引擎,是一套写给 AI 的工作方法:15 个 Markdown 文件(总流程、侦察、找漏洞、攻击类别清单、验证与报告 5 个核心文件,以及 Web 鉴权、AI/提示词注入、云部署、供应链、客户端、内存安全等 10 个专题),外加一个报告 JSON 格式和两个零依赖的 Node.js 校验脚本。真正干活的是你自己的 Agent 和模型。
要钱吗?技能免费。花的是模型用量:完整审计会开很多个并行子 Agent,比普通写代码费 Token 得多。用 Claude、ChatGPT 包月套餐的会更快碰到额度上限,按 API 计费的要先想好预算。
哪些 Agent 能用?README 只要求“支持工具调用和并行子 Agent 的编程 Agent”。用 npx skills 安装时可以用 -a 参数指定装给 Claude Code、Codex、Cursor 等 Agent。
会不会乱改我的代码、乱扫别人网站?按技能里写的规则不会:审计只读源码、不修改目标代码;不准去探测线上服务、生产账号和别人的数据;输出默认写到项目外的 ~/security-audit-skill/<项目名>/run-<N> 目录。但这些是写给 AI 的规矩,不是系统级强制,所以下面会讲怎么自己再加一道保险。
安装:一条命令
在你的项目目录里执行(需要 Node.js):
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit
想对所有项目都可用,就加 --global 装到用户目录。我们用非交互方式同时装给 Claude Code 和 Codex:
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit -a claude-code -a codex -y
结果是:技能文件放在项目的 .agents/skills/security-audit/(Codex 直接读这里),.claude/skills/security-audit 是指过去的软链接,另外生成一个记录来源和哈希的 skills-lock.json。我们用的 skills 命令行版本是 1.5.18。
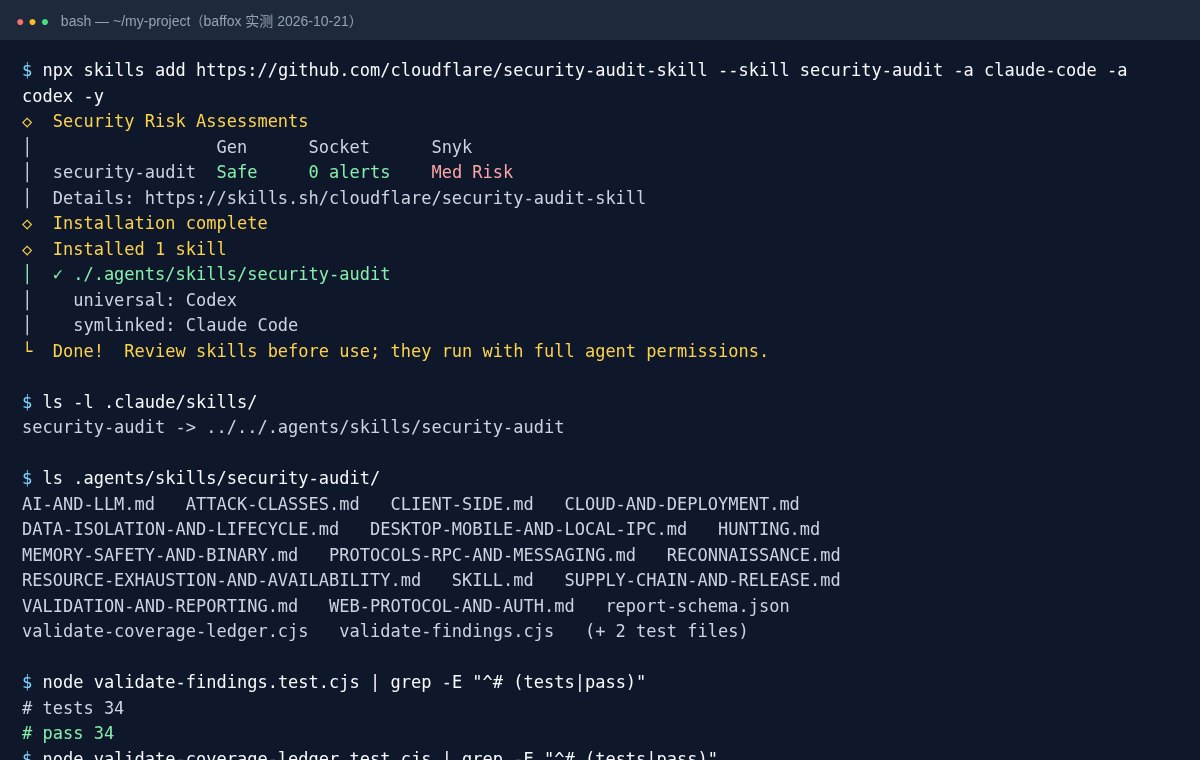
安装时 skills.sh 会显示三家的安全评估:Gen 和 Socket 都是通过,Snyk 给了“Med Risk”(中风险)提示,页面上没有写具体原因。这类技能本来就会让 Agent 读代码、在沙盒里编译运行测试,权限不小,装之前花 10 分钟看一眼 SKILL.md 是好习惯,命令行最后也提醒了:“技能以 Agent 的完整权限运行,使用前请审阅”。
我们顺手跑了它自带的测试:validate-findings 34 项、validate-coverage-ledger 31 项全部通过。这两个脚本就是审计过程中用来检查报告格式和“覆盖台账”是否合规的,不依赖任何 npm 包。
怎么用:两种模式
打开 Agent,在要审计的项目里说:
security audit this codebase
或者:
find security vulnerabilities in ./src
do a security review, output to ~/audits/my-project
技能分两种模式:
- 指导模式(默认):你问的是具体的安全问题,比如“这个登录接口有没有越权风险”“帮我看看这段上传代码”,它只用相关的方法论回答,不建目录、不跑全流程。
- 完整审计模式:你明确说“审计 / 渗透测试整个代码库”“出一份完整报告”时才启动,严格走六个阶段。说法模糊时,它会先问你一句要哪种。
完整审计还分三个档位:quick(小项目或先快速看一遍,只跑一轮)、standard(默认)、deep(大项目、高风险项目)。可以直接给它设预算,比如“最多 30 个 agent 调用”,预算不够时它会提议缩小范围或换档位,而不是偷偷少查。
六个阶段在干什么
| 阶段 | 做什么 | 产出 |
|---|---|---|
| 1 侦察 | 几个子 Agent 并行梳理架构、信任边界、所有输入入口 | architecture.md、coverage-ledger.json(覆盖台账) |
| 2 分头找漏洞 | 按台账给每个“猎手”分配一块:某个模块 × 某类攻击,再由“覆盖评审”找漏查的地方 | 候选漏洞 |
| 3 验证 | 每条候选交给一个全新的验证 Agent,任务是推翻它 | 确认 / 待验证 / 驳回 |
| 4 结构化输出 | 写入 findings.json,用自带脚本校验格式 | findings.json |
| 5 独立复核 | 再换一批新 Agent,对照源码核实每条结论 | 修正后的记录 |
| 6 报告 | 从复核后的记录生成报告 | REPORT.md、FINDINGS-DETAIL.md、NEEDS-VALIDATION.md |
最终每条结果只有三种状态:confirmed(有完整的源码路径和观察到的结果,才给严重程度)、needs_validation(有具体疑点但缺一个关键事实,比如线上网关配置不在仓库里,不给严重程度)、rejected(被推翻的)。每条确认的问题都会给出“最小有效修复”,但它只描述怎么改,不会动你的代码。
这套流程最值得借鉴的是两条原则:找到问题的 Agent 永远不负责验证它;缺的是“最佳实践”不算漏洞,必须说清楚谁、通过什么输入、越过了哪条边界、造成了什么后果。这正好治 AI 审计最常见的毛病:报一堆“建议加 CSP 头”之类的泛泛建议,或者自己改了代码再“发现”漏洞。
用之前要知道的四件事
1. 跑一次只能找到一部分。Cloudflare 在博客里说得很直白:单次运行大约只能找到多次运行总数的一半,而且偏简单的。重复运行会读取上次的台账和结果,专门补没查到的地方,所以重要项目建议隔几天跑第二遍、第三遍。
2. 要执行代码就得有沙盒。技能要求编译、跑测试、启动服务这类操作必须在系统级沙盒里做:断外网、干净的环境变量、只读源码、限制 CPU 内存和时间。做不到的话它不会执行代码,只把需要运行才能确认的问题标成 needs_validation。简单的做法是在 Docker 容器或虚拟机里放一份代码副本再审计。
3. 先把密钥挪走。审计会让 Agent 读遍整个仓库,.env、配置文件里的真实 API Key 和数据库密码最好先换成假值。Key 万一已经泄露,可以照着本站的 API Key 泄露止损清单逐家吊销、查账、设上限。
4. 时间和花费不小。Cloudflare 后来把这个技能扩展成的完整系统,扫一个约 3 万行的仓库要三四个小时,最慢的一次跑了 14 小时多。单个技能在个人项目上不会这么夸张,但第一次建议用 quick 档位、只审 ./src 或某个模块,先看看效果和用量。
适合谁
- 适合:用 AI 写了网站、SaaS、小程序后端准备上线的独立开发者;想在接外包、交付代码前自查一遍的人;想学 AI 安全审计方法的开发者。
- 不太适合:没有源码只有线上网址的(它不做黑盒扫描);希望几分钟出结果、几乎不花 Token 的;代码里有大量生产密钥又不方便清理的。
它属于 Agent 技能包这一类。想看看还有哪些热门技能可装,可以翻本站的 5 个热门 AI 编程技能包合集;想先理清编程 Agent、MCP、网关、技能包各管什么,可以看 AI 编程 Agent 生态全景。
项目信息
- 名称:security-audit(仓库 cloudflare/security-audit-skill)
- 开发方:Cloudflare 安全团队
- 授权:MIT
- 发布:2026 年 6 月 18 日(随 Cloudflare 博客文章一起开源),最近一次更新 9 月 14 日
- 星数:约 3.4 万(2026-10-21)
- 内容:15 个 Markdown 方法文档 + report-schema.json + 2 个 Node.js 校验脚本(附测试)
- 安装:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit - 环境:支持工具调用和并行子 Agent 的编程 Agent,Node.js;执行目标代码需要系统级沙盒
资料来源
- cloudflare/security-audit-skill 仓库与 README、SKILL.md
- Cloudflare 博客:Build your own vulnerability harness(2026-06-18)
- skills.sh 上的 security-audit 页面(安装量与安全评估)


