


装 Chrome 扩展前,商店页上的权限说明往往一长串,也不容易和 Manifest 里的名字对上。2026-11-19,我们在桌面 Chrome 里打开 CRX8,没有注册,也没有把任何扩展装进这台浏览器。我们看了 Privacy Badger 和 uBlock Origin Lite 的权限报告,用官方扩展 ID 查了一次,又用站点自己的 CRX to ZIP 下载了这两份 ZIP,只打开其中的 manifest.json 对照页面上列出的权限。
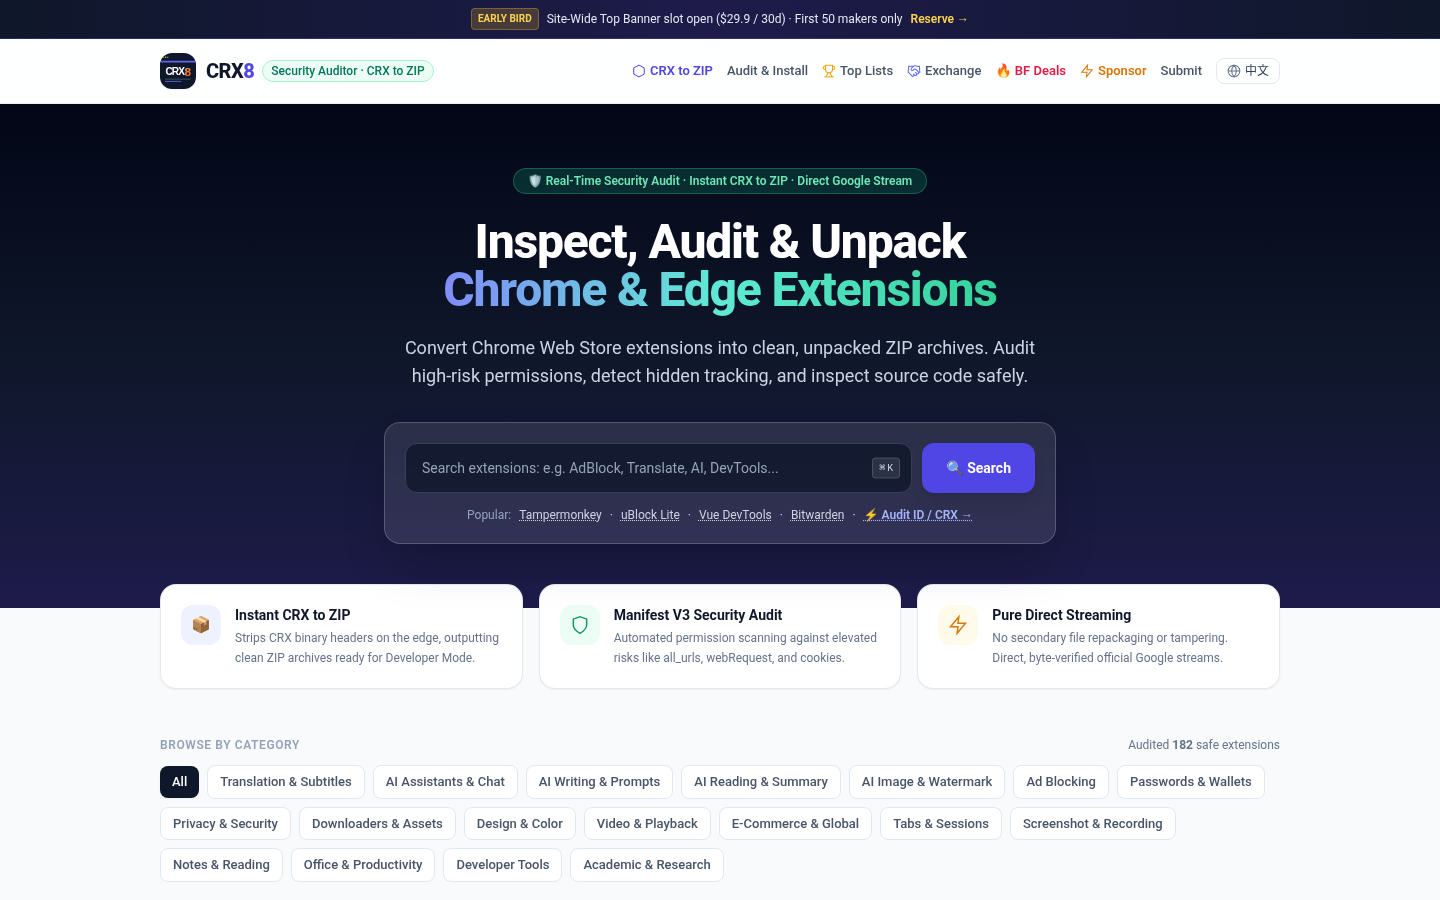
首页标题是 “CRX8 – Extension Security Auditor & Online CRX to ZIP Converter”。界面默认是英文,顶栏有「中文」链接,我们没有切换。没有登录墙,打开目录、看报告、下载 ZIP 都不需要账号。页顶有 EARLY BIRD 和 “Site-Wide Top Banner slot open ($29.9 / 30d)” 的赞助条,这是站点自己的广告位,测试过程中没有另外弹出拦截式广告。分类包括 Ad Blocking、Privacy & Security、Passwords & Wallets、Developer Tools 等 18 个左右。页脚支持邮箱是 [email protected]。我们没有找到可核验的、针对该站点本身的公开许可证,所以不把它写成开源项目。
它适合想在安装前先看一眼权限、或先把商店里的扩展包转成 ZIP 再决定的人。它不是杀毒软件,页面上的 “Safe” 分数也不能代替你自己打开清单。若你本来就要装一款翻译扩展,可以先看我们写过的 mewCat 或 旁白 Aside;那两篇写的是具体扩展怎么用,和这篇只谈「先查权限」不是同一件事。
目录数量:页面写 182,我们点开后数到 186 个链接
首页写着 “Audited 182 safe extensions”。一开始能看到 “Load More Extensions (158 remaining)”,此时页面上已有 28 个以 /ext/ 开头的唯一链接。28 加 158 是 186,和 182 对不上。我们点了 7 次 Load More,按钮消失后,把当时页面上的 /ext/ 链接去重,得到 186 条。这里面也包括顶上 Popular 里的 Tampermonkey、uBlock Lite 等入口;去重之后仍是 186。我们没有逐张卡片手工再数一遍,部分别名看起来不规整,例如 /ext/--ai-pdf、/ext/-ai。结论只能说到这一步:站点自称 182,我们按链接计到 186,没有逐条核实每一条都是不同的扩展。
权限报告只列出了部分项,和 ZIP 里的 manifest 对不上
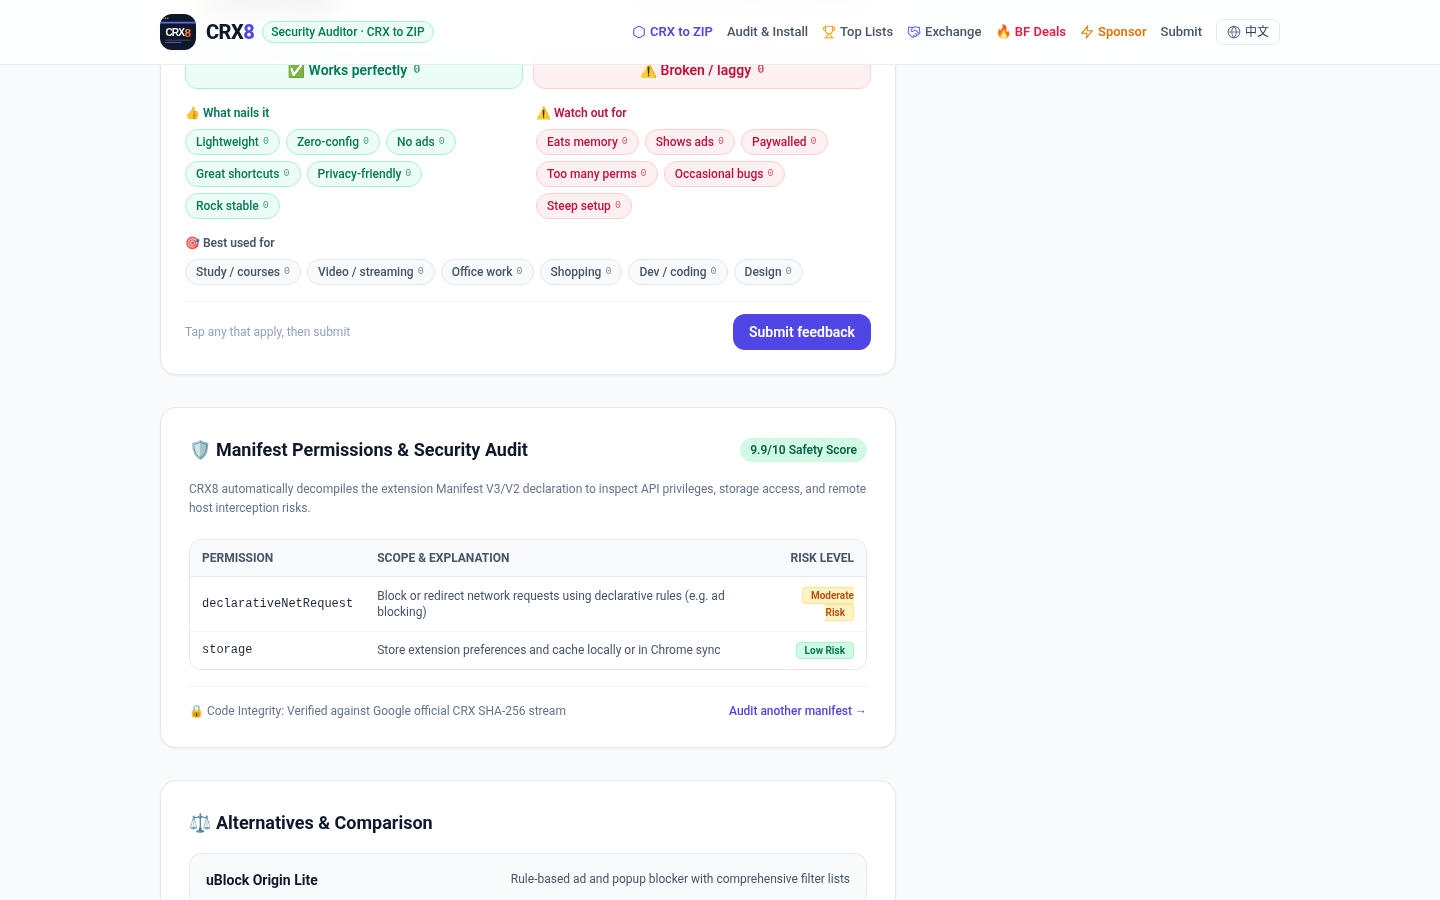
这是这次最需要看清的结果。CRX8 在扩展页用一张表列出 Permission、Scope & Explanation、Risk Level,并给 “Safety Score”。首页还写会扫描 all_urls、webRequest、cookies 这类高风险权限。页面说明是自动反编译 Manifest 声明,查看 API 权限、存储和远程主机拦截风险。从表述看,这是对照 manifest,不是动态行为分析。
我们先打开已收录的 Privacy Badger。页上写:开发者 Electronic Frontier Foundation,扩展 ID pkehgijcmpdhfbdbbnkijodmdjhbjlgp,版本 v2026.9.15.2,Manifest V3,9.9/10 Safety Score,并标 “Verified Safe · Low Risk”。权限表里只列了两项:
declarativeNetRequest,说明是用声明式规则拦截或重定向请求,标 Moderate Riskstorage,说明是本地或同步存储偏好,标 Low Risk
随后我们在 CRX to ZIP 里粘贴同一个 ID,下载到 extension-pkehgijcmpdhfbdbbnkijodmdjhbjlgp.zip,3,308,989 字节,约 0.99 秒,里面有 230 个文件,包含 manifest.json。这份清单写的版本也是 2026.9.15.2,Manifest V3,但权限不是两项:
permissions:alarms、declarativeNetRequest、privacy、scripting、storage、tabs、webNavigation、webRequesthost_permissions:<all_urls>
也就是说,页面评分 9.9、Low Risk 的同时,没有列出 webRequest 和 <all_urls>,而这两类正是首页拿来举例的高风险项。其余 scripting、tabs、webNavigation、privacy、alarms 也没有出现在那张表里。我们没有安装这个扩展,也没有分析它运行时到底做了什么;上面只是把 CRX8 页面和它提供的这份 ZIP 里的 manifest 对照后的结果。
uBlock Origin Lite 也是同样的结构。列表页和详情页写的是 v2026.1110.1816,ID ddkjiahejlhfcafbddmgiahcphecmpfh(与 uBOL-home 仓库 README 里的 Chrome Web Store 链接一致),10/10 Safety Score,“Verified Safe · Low Risk”。权限表只列了 declarativeNetRequest 一项,标 Moderate Risk。FAQ 还写它用 declarativeNetRequest,默认不必访问页面内容。
我们用同一个 ID 下载 ZIP,得到 9,096,067 字节、1032 个文件。这份 manifest.json 的版本是 2026.1116.1650,比列表上的 2026.1110.1816 新,权限是:
permissions:activeTab、alarms、declarativeNetRequest、offscreen、scripting、storage、unlimitedStorage、userScriptshost_permissions:<all_urls>
页面仍只展示了 declarativeNetRequest,没有列出 <all_urls> 以及其他项,分数却是 10/10。列表上的版本也已经落后于这份刚下到的 ZIP。我们同样没有安装它,也没有验证过滤效果。
若你关心的是「扩展会不会在浏览时对图片做什么判断」,可以看我们写过的 Hikaku。那是另一款要先看权限再决定是否加载的扩展,而且实测会误标,也会跳过;和 CRX8 这种目录站不是同一类工具。
用 ID 查询、以及把 CRX 转成 ZIP
首页搜索框可以贴扩展 ID 或关键词,不必登录。把 uBlock Origin Lite 的 32 位 ID 贴进去后,地址变成 https://crx8.com/?q=该ID,目录显示 “Audited 1 safe extensions”,并出现对应卡片,下面有 Audit Details 和 Unpacked ZIP。它没有直接打开完整权限表,要再点进详情。未知 ID zzzzzzzzzzzzzzzzzzzzzzzzzzzzzzzz(32 个 z)会先把目录变成 “Audited 0 safe extensions”,并出现 “Searching Chrome Web Store live for …”。我们等了大约 35 秒,这句仍在,没有看到明确的失败说明。把同一个假 ID 贴到 CRX to ZIP 再点 Download .ZIP,20 秒内没有下到文件,抓到的页面正文里也没有一条清楚的错误提示。所以:已收录的 ID 可以查到、不用登录;未收录或无效的 ID,这次没有看到一个干脆的失败结果。
CRX to ZIP 页可以粘贴商店链接或 ID,也可以把本地 .crx 拖进去。后者写的是在浏览器内存里处理、文件不会上传。我们没有准备官方 .crx 文件,也没有测试拖放,只测了粘贴公开的 Privacy Badger 和 uBlock Origin Lite ID。两次下载都来自 https://crx8.com/download/id/<扩展ID>.zip,浏览器这边没有直接访问 Google 的更新服务器。站点宣传是 “Direct Google Stream”、在边缘剥离 CRX 头。就这次网络记录而言,文件是从 crx8.com 收下的;我们打开 ZIP 后看到的是带官方扩展结构的 manifest 和资源,但不能据此证明传输过程未经改动,也不能证明字节级与 Google 源文件一致。我们没有把解压目录加载到 Chrome。
关于跟踪脚本:打开 CRX8 的过程中,会加载 Microsoft Clarity(www.clarity.ms、scripts.clarity.ms,以及向 *.clarity.ms/collect 的 POST),还有 Cloudflare Insights 和 cdn.tailwindcss.com。扩展图标等图片会从 lh3.googleusercontent.com 读取。查一个 ID 或打开一份权限报告,并不是只在你电脑上本地完成。
常见失败和限制
- 权限表不能当成完整安全审计。这次 Privacy Badger 和 uBlock Origin Lite 的页面都少列了 ZIP 里出现的多项权限,包括
<all_urls>;其中 Privacy Badger 的页面还少列了webRequest。看到 Low Risk 或 9.9/10、10/10,不能当成可以安装的绿灯。 - 列表上的版本可能落后于你刚下载的 ZIP。uBlock Origin Lite 页上是 2026.1110.1816,同日下载到的 manifest 是 2026.1116.1650。
- 目录数量以页面当时显示为准。它写 182,我们按
/ext/链接计到 186,没有逐条人工核对。 - 对未收录或无效 ID,这次没有等到清楚的失败提示;不要假设「搜索一下就一定有结论」。
- 页面会加载 Microsoft Clarity 等第三方脚本。不要把「查权限」理解成完全离线。
- 我们没有测试本地拖放
.crx,没有安装任何扩展,没有核对 ZIP 与 Google 源文件是否逐字节相同,也没有看开发者提交、互推或付费展示位的审核流程。 - 「安全」「低跟踪面」是站点自己的标签,不是我们的测试结论。


