


电脑上的文件想发到手机,或反过来,两边却不一定都想再装一个 App。同一 Wi-Fi 下,LocalSend 很常见,但通常两边都要打开客户端;它也提供「通过链接」的网页收发,那是另一条路。若人不在同一个局域网,也可以看网页里输入 4 位数字就能连上的 ZestSend,必要时还可能走中转。还有一种做法:只在一台电脑上开分享,另一端用浏览器扫码,或输入 PIN。
TinyDrop 就是按这个思路做的。仓库 README 写的是局域网和 Tailscale 上的文件、文本分享,默认 6 位字母数字 PIN,并带官方 Linux、Windows、macOS 和 H5 页面。2026-11-16,我们在这台 Linux 上用官方 v1.0.8 的 amd64 包,走完了「启动 → 分享自制文件和文本 → 在浏览器里输入 PIN → 下载并核对校验和」。下面只写这次实际看到的结果。需要先说清楚:这次是同一台机器上的本机互传,没有做两台设备之间的传递,也没有用手机扫码,更没有测 Tailscale。
适合谁、先看清什么
适合想在身边的电脑和手机之间临时传几个文件,并且希望接收端不必先装 App 的人:电脑开分享,另一端用浏览器打开地址或扫码,输入 PIN 后再下载。若两边都愿意装客户端、也主要在同一局域网里传,LocalSend 更成熟,平台也更全。若人已经不在同一个网络,TinyDrop 这次测到的是本机局域网地址,不能当成跨网传输工具;那种场景更接近 ZestSend。
README 末尾写着 MIT License,但我们在 2026-11-16 查仓库根目录和整棵文件树,都没有 LICENSE 或 LICENSE.md,GitHub 的 license 接口也是空的。所以这里不把它写成「已经核实过的 MIT 开源项目」,只按公开仓库和官方发布包来用。
查阅当日,仓库约 138 颗星,是 2026-11-12 才建的。v1.0.8 各个发布文件的下载次数还很少,多数是个位数,不能拿星标或下载量当成质量证明。
| 项目 | 情况(查阅并实测于 2026-11-16) |
|---|---|
| 仓库 | https://github.com/tim-today/TinyDrop |
| 版本 | 官方 Releases 最新为 v1.0.8(2026-11-14)。本机二进制输出 TinyDrop (TD) v1.0.8 (linux/amd64) |
| 测试包 | TinyDrop_v1.0.8_linux_amd64.tar.gz,2,941,067 字节,SHA-256 与同目录 checksums.txt 一致:84fed74c89e2365eb486487a5e080caafcac44fa2eacc8013e6a90df19fc0a86 |
| 平台 | README 徽章写 macOS、Windows、Linux、H5。本次只测了官方 Linux amd64 命令行包。README 写系统托盘界面是 macOS 和 Windows 才有,这两处 GUI 都没有打开 |
| 默认端口 | 20999,可用 -port 修改,也可用 -no-browser 启动时不要自动打开浏览器 |
| PIN | 默认生成 6 位字母数字 PIN。未授权时,用局域网地址访问文件接口会返回 401 |
| 对外权限 | 默认关闭「Allow Client Upload, Delete & Textbox Edit」,客户端是只读 |
| 许可 | README 写 MIT;仓库里没有 LICENSE 文件,GitHub license 接口为空 |
怎么启动、怎么验收
- 从 GitHub Releases 下载与你系统对应的官方包,并对照
checksums.txt。Linux amd64 这次就是上面那个 tar.gz,解开后是一个名为tinydrop的可执行文件。 - 在自己的目录里运行,不必装到系统路径。我们用的是:
./tinydrop -no-browser -port 20999
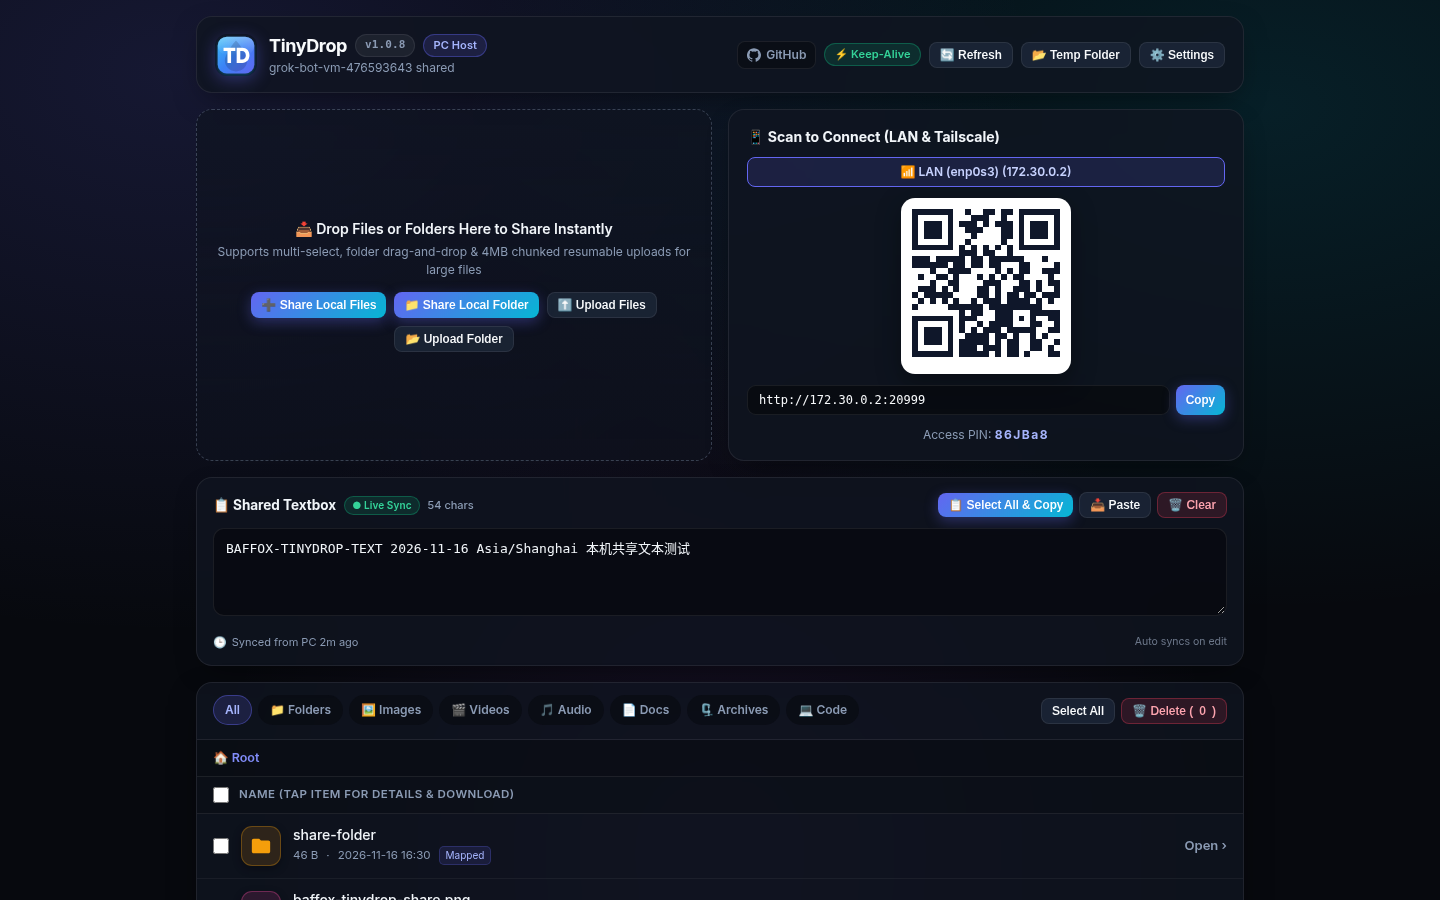
终端会打印 PIN、临时共享目录,以及它检测到的客户端地址。这次打印的是 http://172.30.0.2:20999,网卡名是 LAN (enp0s3)。日志里还写了一句「listening on http://127.0.0.1:20999」,但本机用 ss 看到的是 *:20999,也就是所有网卡都在听。自己用的时候,先看防火墙会不会把 20999 端口暴露到不该暴露的网络。
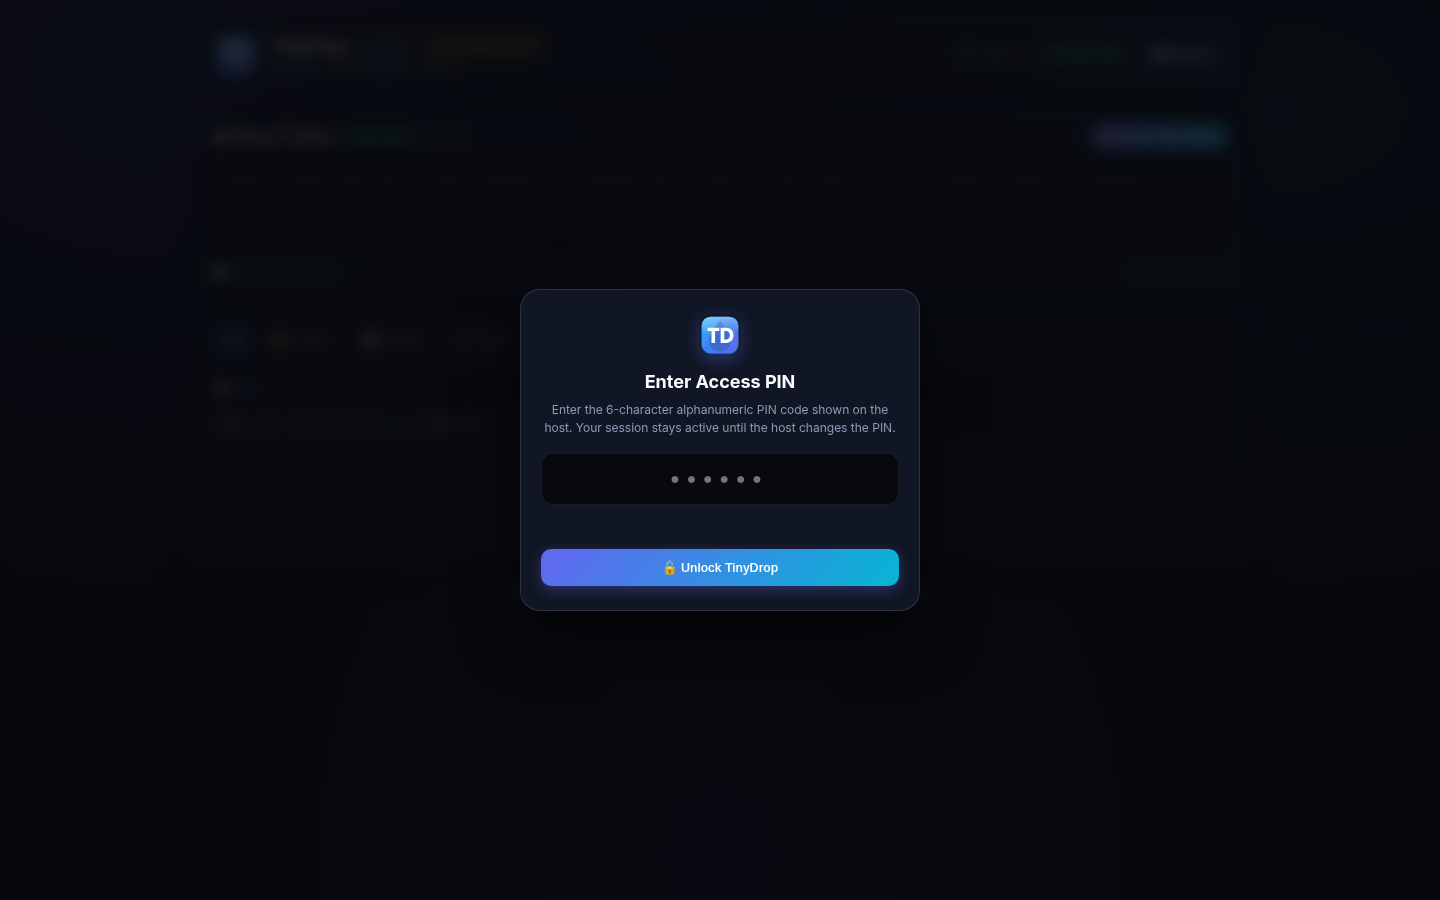
3. 在这台电脑的浏览器里打开上面的地址。从本机的 127.0.0.1 打开,程序会把你当成主机管理员,不必输入 PIN,状态接口里甚至能直接读到 PIN。从局域网地址 172.30.0.2 打开,则会先看到「Enter Access PIN」;文件列表要等 PIN 通过后才会给出。
4. 把要分享的文件加到主机这一侧。Linux 包没有系统托盘,点「Share Local Files」时,接口返回的是:please drag and drop files directly on this OS。这次我们是在主机侧把自制文本、图片和一个小文件夹做成映射分享(界面上标记为 Mapped),并在共享文本框里写了一句测试文字。
5. 在另一端(这次仍是同一台机器,只是用局域网地址加 PIN)下载文件,核对字节数和 SHA-256 是否与原文件一致。文件夹会以 .zip 形式下载,再核对里面的文件。
请只分享你有权传递的文件。PIN 能挡住未输入口令的浏览和下载,但不是完整的安全审计结论。
我们实际看到的结果
测试时间是 2026-11-16,版本 v1.0.8,系统是这台 Linux。启动大约在 16:29:40(Asia/Shanghai),默认临时目录是当前用户家目录下的 TinyDrop_Shared,配置写在 ~/.tinydrop/tinydrop_config.json。这次自动生成的 PIN 是 86JBa8,只对这一次测试实例有效;程序停掉之后,不要再拿它当可用口令。
从 http://172.30.0.2:20999 打开,先进入 PIN 窗口,原文是:Enter the 6-character alphanumeric PIN code shown on the host. Your session stays active until the host changes the PIN. 我们先输入错误 PIN XXXXXX,页面立刻显示红色英文:Invalid 6-character PIN code, please try again。接口也是 401,同一句话。输入正确 PIN 后,页面提示 Access granted,左上角是 Client (Read-Only),文件列表出现,共享文本框里也能看到刚才写的那句测试文字,状态是 Synced from PC。登录成功后,浏览器会留下 pd_auth cookie,有效期按响应头是一年,直到主机更改 PIN。
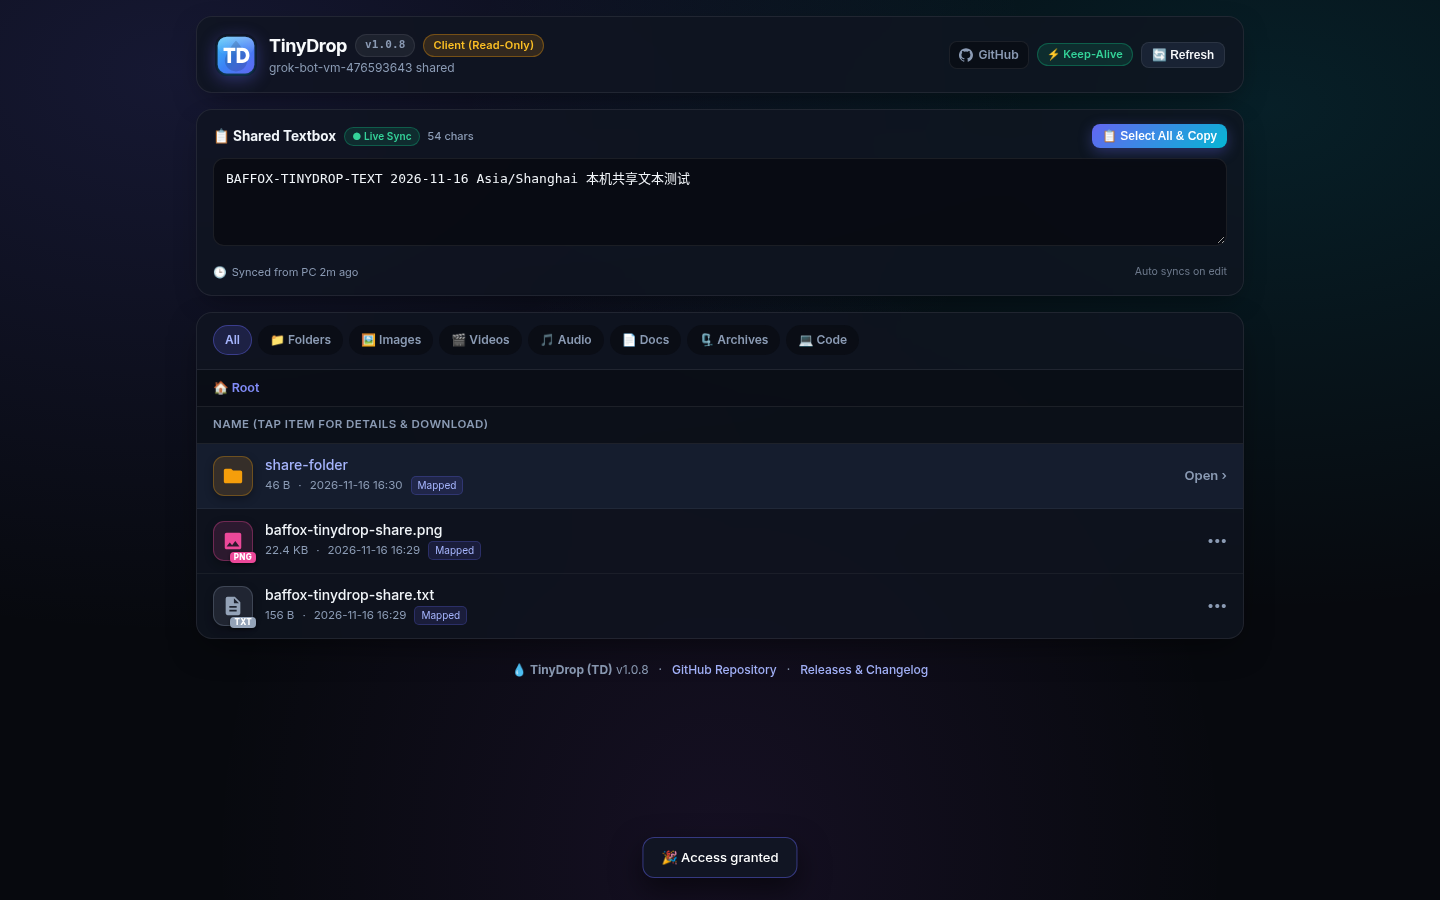
随后用带 PIN 会话的地址下载,时间是 16:31:05(Asia/Shanghai)。结果是:
| 文件 | 大小 | SHA-256 | 结果 |
|---|---|---|---|
baffox-tinydrop-share.txt |
156 字节 | 9e5e4582bddc0ac55b08df1e56d74d3c08e30846473226a7e155c5487ff7ba66 |
与原文件一致 |
baffox-tinydrop-share.png |
22,890 字节 | 01ecefb3579edddfd9667e1de97effa314afc267f7d207b513ec53bbe8fbdf90 |
与原文件一致 |
文件夹 share-folder 打成的 zip(186 字节)里的 inside.txt |
46 字节 | e610fa541f2566022856010bd030cac8d1bad453230734ba1391a26bfe35f7af |
与原文件一致 |
默认只读模式下,客户端再上传文件,接口返回 403,原文是:Read-only mode: client upload/edit permission is disabled。这次没有打开「允许客户端上传」再测反向传送。
关于「文件是不是只在本地传、不走云中转」:README 写的是局域网和 Tailscale,没有把它写成要经过作者的中转服务器。我们这次下载都是访问本机的 20999 端口;在打开分享页的短暂时间里,浏览器除了访问这个本地地址,还向 https://api.github.com/repos/tim-today/TinyDrop/releases/latest 发过一次请求,和 README 里说的 GitHub 更新检查相符。这不是完整的流量审计,不能据此写成「已经证明全程没有任何外连」。
常见失败和限制
- 这次是同一台 Linux 上的本机互传。测试环境不在办公室局域网里,没有做电脑与电脑、也没有做电脑与手机的传递。iPhone 当时不在线。不要把这次结果写成「已经在两台设备之间传过」。
- Tailscale 没有测。这次检测到的地址只有
172.30.0.2,没有出现100.x的 Tailscale 地址。 - 程序监听的是所有网卡的 20999 端口,不只是 127.0.0.1。局域网里能访问这个端口的人会先看到 PIN 页;没有 PIN,文件列表和下载是 401。本机用 127.0.0.1 打开则直接进入主机管理界面。若端口对不可信网络开放,风险比「只在本机听」更大。
- Linux 官方包没有系统托盘,也没有系统自带的选文件对话框,「Share Local Files」会提示改用拖放。Windows / macOS 的托盘和原生选文件窗口,这次都没有测。
- 默认不允许客户端上传或改共享文本。若你要让手机把文件传回电脑,需要自己打开那一项;我们没有测打开之后的行为。
- README 声称 MIT,但仓库没有 LICENSE 文件。若你在意许可条款,请自己再核对,不要只看 README 这一句。
- 项目很新,发布包下载量还很少。大文件断点续传、长时间挂着分享、复杂防火墙环境,这次都没有测。
和站内几篇怎么选
若两边都能装 App,并且主要在同一 Wi-Fi 里传原图或大文件,仍可优先看 LocalSend。若人不在同一个网络,只是临时约一个短码传一次,方向更接近 ZestSend;它在连不上时还可能借助部署者配置的中转,和 TinyDrop 这次测到的「主机在局域网里出码」不是同一件事。TinyDrop 适合的是:你愿意在一台电脑上开分享,接收端只打开浏览器。


